maanantai 5. kesäkuuta 2017

Windows Configuration Designer

Windows 10 käyttöjärjestelmässä (mikä tahansa versio mukaan lukien mobiili) voidaan työaseman määrityksiä, kokoonpanoa ja asetuksia muuttaa Windows Configuration Designer ohjelmistolla tehtyjen .ppkg (WIM container) valmistelupakettien avulla. Tätä kutsutaan provisionniksi/varustamiseksi (provisioning) valmistelupaketit mahdollistavat Windows 10 käyttöjärjestelmän mukauttamisen “lennossa” ilman että käyttöjärjestelmää tarvitsee asentaa uudelleen levykuvasta/imagesta. Valmistelupaketissa olevien asetusten lukemisesta ja voimaan asettamisesta vastaa Windows 10  käyttöjärjestelmässä oleva provisiointimoottori (Provision Engine). valmistelupakettija voi siis käyttää ainoastaan Windows 10 käyttöjärjestelmän asetusten määrittämiseen.

Valmistelupaketti luodaan Windows Configuration Designer ohjelmalla ja jaellaan työasemaan usb-laitteen tai muistikortin yms. avulla. Tiedosto voidaan  ladataan työasemaan myös verkkosijainnista tai vaikkapa sähköpostin liitetiedostona.

Windows Configuration Designer ver. 1703 saa asennettua joko Assasment and Deployment Toolkit paketista tai Windows Kaupasta.

Huom: aiemmin ohjelmaa kutsuttiin Windows Imaging and Configuration Designer. Windows versiosta 1703 alkaen ohjelmasta poistettiin kaikki levykuvien luomiseen liittyvät toiminnot ja ohjelman nimi muuttui Windows Configuration Designeriksi. Samalla ohjelmasta poistettiin ns. koulukoneiden määrittäminen ja ko. toiminto siirrettiin omaan Setup School PC ohjelmaan.

Valmistelupakettit mahdollistavat mm. seuraavien asetusten muuttamisen:

  • netbios nimen asettaminen
  • WLAN verkon määrittäminen
  • AD toimialueelle liittäminen
  • azure AD:n ja Intune hallinnan piiriin liittäminen
  • varmenteiden asentaminen
  • sovellusohjelmien asentaminen ja poistaminen
  • Win32 skriptien ja PowerShell skriptien suorittaminen
  • Käynnistä-valikon ulkoasun määrittäminen

Valmistelupaketteja voidaan ottaa käyttöön työasemissa seuraavasti

  • SD-kortilta tai USB-laitteelta
  • sähköpostin liitteenä
  • jaetusta kansiosta
  • NFC tagillä tai viivakoodin avulla

Jo asennetusta Windowsista käsin:

  • Windowsin asetuksista käsin (Toimintokeskus - Tilit - Käytä työpaikan tai koulun resursseja - Lisää tai poista valmistelupaketti)
  • Valmistelupakettia tuplanapsauttamalla

Kesken asennusta DVD, CD-levyltä SD-kortilta tai USB-laitteelta (mobiililaitteissa NFC)

  • Asennuksen OOBE/First Run Wizard vaiheessa 5 kertaa Windows nappia painamalla

Offline levykuvaan (image)

  • Komennolla Dism /image C:\ /Add-ProvisioningPackage /PackagePath:paketti.ppkg

Huom: ennen em. komentoa levykuva on liitettävä levyjärjestelmän kansioon komennolla Dism /Mount-Wim /WimFile:C:\levykuva.wim /MountDir: C:\Mount index:1

Huom: Valmistelupakettien avulla työasemaa ei voida liittää System Center Manager järjestelmän hallintaan

Valmistelupaketti (.ppkg) sisältää käyttöjärjestelmän asetusten muuntamiseen tarvittavat tiedot, valmistelupaketi metadatan sekä tarvittavat .xml kuvaukset. Metadata pitää sisällään myös valmistelupaketin arvojärjerjestyksen liittyvän tiedon. Koska samaan laitteeseen voidaan kohdistaa toimenpiteitä useammasta valmistelupaketista siten että niissä on päällekkäisiä ja ristiriitaisia asetuksia, täytyy valmistelupaketit arvottaa jollakin tavalla. Valmistelupaketissa käytetään ns. omistaja tietoa (owner type) sekä  ns. arvotietoa (rank) näiden ongelmatilanteiden ratkaisussa. Valmistelupakettien omistajat vähiten tärkeimmästä tärkeimpään ovat:

  1. Microsoft
  2. Silicon Vender
  3. OEM
  4. System Integrator
  5. Mobile Operator
  6. IT Admin

Kussakin paketissa olevat arvot voivat lisäksi saada tärkeysarvon välillä 0 - 99. Tilanteessa jossa sama asetus on määritetty eri tavalla kahdessa eri valmistelupaketissa, jää voimaan sen valmistelupaketin arvo jonka omistajatieto on suurempi. Jos pakettien omistajatieto on sama, jää voimaan arvo jonka tärkeysarvo on asetettu suuremmaksi.

Valmistelupaketteja voi olla useita niin että kuhunkin tarkoitukseen (esim. päätelaitteen tyyppi tai maa jossa laite sijaitsee) on oma valmistelupakettinsa. On myös mahdollista luoda ns. Multivariant tyyppinen valmistelupaketti johon on tallennettu kaikissa päätelaitetyypeissä tarvittavat asetukset. Eri asetukset otetaan käyttöön tarpeen mukaan riippuen siitä minkä tyyppisessä päätelaitteessa valmistelupaketti suoritetaan. Multivariaant tyyppiset valmistelupakettit luodaan Windows Configuraton Designerin komentokehotteen avulla.

Valmistelupakettien ja sen kautta tehtäviin asetuksiin (sekä Mobile Device Management ominaisuuteen yleensä)  liittyvät olennaisesti myös Configuration Service Providerit (CSP) CSP on rajapinta joka mahdollistaa asetuksen lukemisen, muuttamisen ja mahdollisesti myös sen poistamisen. CSP:ä käytetään hyväksi myös mm. Microsoft Intunen sekä System Center Configuration Manager ohjelmistojen hallintaominaisuuksissa. Työsemissa olevat asetukset luetaan WMI:n avulla ja ns. WMI-to-CSP silta välittää WMI rajapinnan avulla luetut asetukset CSP:e ja sitä kautta esim. Intunen tai SCCM:n kaltaisille hallintajärjestelmille. Microsoft on siirtymässä päätelaitteiden hallinnassa ryhmäkäytännöistä (group policy object) vähitellen MDM säännöstöihin (Compliance Policy) jotka käyttävät CSP:ä edellä kuvatulla tavalla asetusten voimaaan saattamiseen.

Valmistelupaketti etsitään automaattisesti tietyissä määritysteidostojen laukaisutilanteissa (triggers). Näitä tilanteista ovat esim. järjestelmän käynnistys, asennuksen OOBE vaihe, käyttäjän lisääminen, järjestelmänvalvojan lisääminen, käyttäjän kirjautuminen tai järjestelmän päivittäminen. valmistelupakettissa olevia asetuksia suoritetaan eri laukaisutilanteissa, riippuen muutettavista asetuksista. Esimerkiksi OOBE vaiheessa käsitellään suojaukseen, sovellusohjemien asentamiseen, verkkoasetuksiin, MDM liittymiseen ja toimialue määrityksiin liittyviä asetuksia. Ennen asetusten määrittämistä valmistelupaketti kopioidaan %ProgramData%\Microsoft\Provisioning kansioon.

Valmistelupaketti voidaan suorittaa myös käsin. Valmistelupakettin suorittaminen manuaalisesti vaatii järjestelmänvalvojan oikeudet. Lisäksi valmistelupaketti voidaan salakirjoittaa ja varustaa varmenteella. Tällöin valmistelupaketti on myös salasanalla varmistettu.

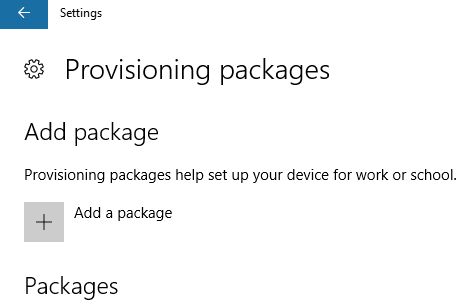
Valmistelupaketteja voidaan lisäksi poistaa ja ottaa käyttöön Toimintokeskus - Tilit - Käytä työpaikan tai koulun resursseja - Lisää tai poista valmistelupaketti
Windows Configuration Designer ohjelma

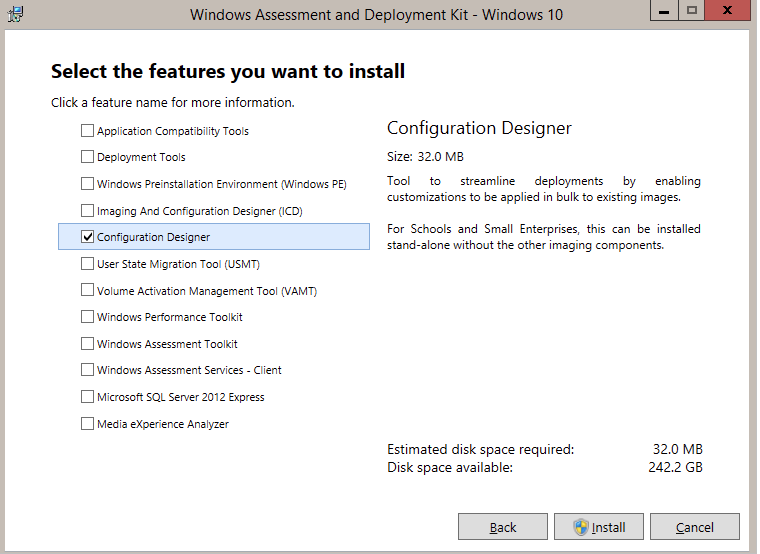
Windows Configuration Designer ohjelma jolla valmistelupaketti tuotetaan voidaan asentaa joko Windows kaupasta (Windows Store) tai Assasment and Deployment Toolkit (ADK) ohjelmistopaketin yhtenä osana. Kaupasta hankittava ohjelmisto on saatavissa ainoastaan englanninkielisenä.

 

Huom: Jos Windows Configuration Designer ohjelmaa on tarkoitus suorittaa Windows Server käyttöjärjestelmässä tulee Internet Explorer selaimen asetuksia muuttaa seuraavasti: Settings > Internet Options > Security -> Custom level > Allow websites to prompt for information using scripted windows, - Enable.

Valmistelupaketin luominen Windows Configuration Designer ohjelman avulla

Valmistelupaketin luodaan Windows Configuration Designer ohjelman avulla.

Huom: Jos ohjelma on asennettu ADK paketista, on pikakuvake edelleen virheellisesti nimetty Windows Imaging and Configuration Designer nimiseksi.
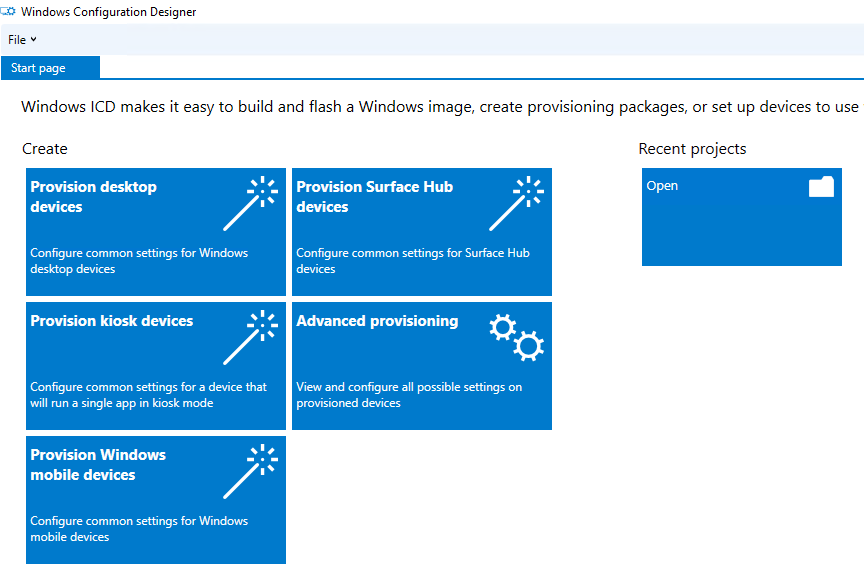
Valmistelupaketin luominen käynnistetään valitsemalla ohjelman pääikkunasta haluttu valmistelupaketin tyyppi. Valmistelupaketteja voidaan luoda eri tyyppisiin tilanteisiin (työasemat, kioskityöasemat, mobiililaitteet, Surface Hub laitteet, Edistynyt/Mukautettu valmistelupaketti)

Tässä esimerkissä luodaan valmistelupaketin perinteisen työaseman mukauttamiseen jolloin valitaan vaihtoehto Provision desktop devices.

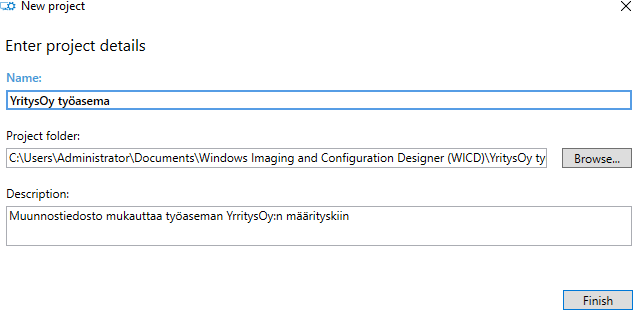
Valinta käynnistää uuden projektin joka nimetään, kuvataan ja tallennetaan haluttuun sijaintiin.
Määritetään työaseman nimi, mahdollisesti aktivointiin käytettävä tuoteavain, työaseman jaetun käytön päälle/pois asettaminen, jo asennettujen ohjelmistojen poistaminen.

Huom: Työaseman nimessä on nyt mahdollista käyttää satunnaisia merkkejä tai yhdistää nimeen työaseman sarjanumero. Jaettu käyttö on Windows 1607 version mukana tullut ominaisuus joka mahdollistaa kirjautumisen päätelaitteeseen ilman olemassa olevaa käyttäjätunnusta (guest access). Lisäksi työasemaan kirjautuneiden toimialue käyttäjätunnusten käyttäjäprofiilikansiot poistetaan päätelaitteesta heti uloskirjautumisen jälkeen (tai asetuksissa asetetun määräajan puitteissa).
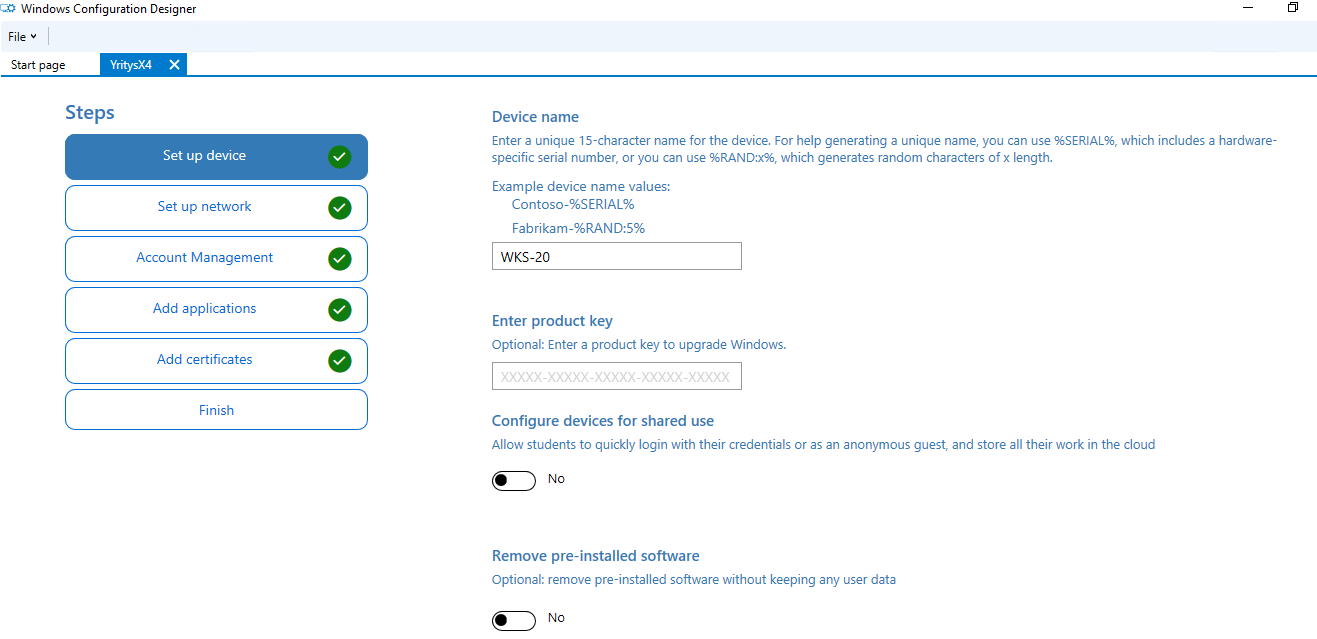
Huom: Asetus Remove pre-installed software aiheuttaa käytännössä työaseman Reset toiminnon.

Määritetään langattoman verkon asetukset tai kytketään langattoman verkon asetukset pois käytöstä. Jos asetus kytketään pois päältä oletetaan että langallinen verkko on käytettävissä.

Määritetään paikallisen Active Directory toimialueen tai Azure Active Directory toimialueen nimi ja toimialueelle lisäämiseksi vaadittava käyttäjätunnus.
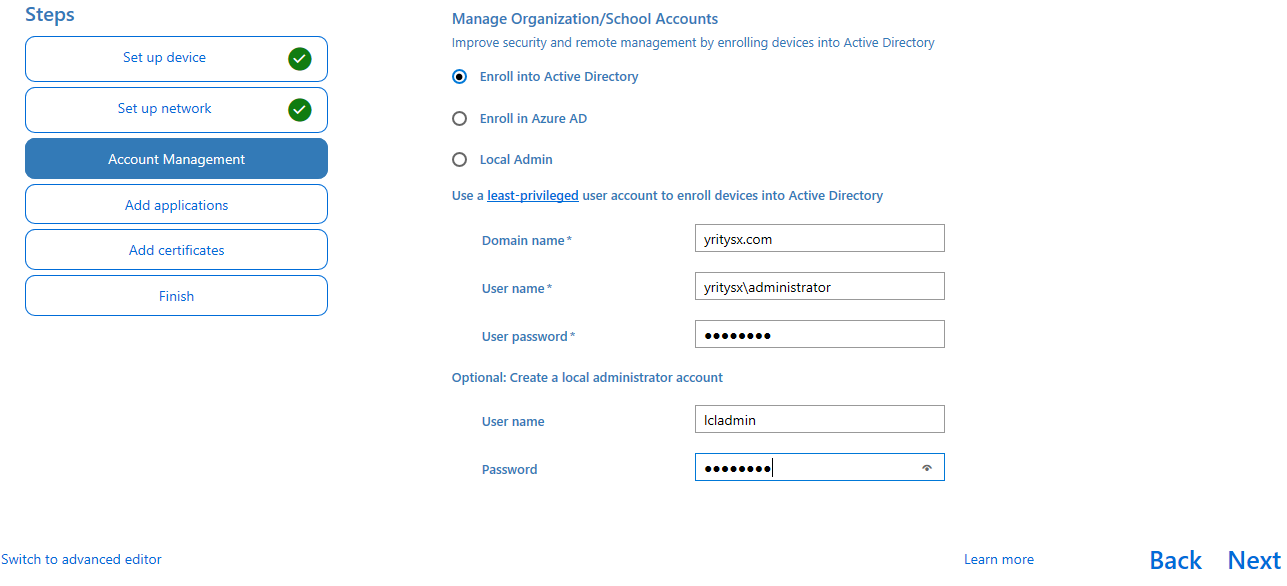
Huom: Edellisessä esimerkissä on käytetty toimialueelle liittämiseen Administrator tunnusta, mutta tuotantoympäristössä tulee käyttää jotain muuta kuin ylläpitäjän tunnusta. Hyvä vaihtoehto on luoda toimialueelle liittämistä varten aivan oma käyttäjätunnuksensa.

Lisätään ja määritetään mahdolliset valmistelupakettiin mukana tulevat sovellusohjelmat. Sovellus voi olla joko perinteinen työpöytäsovellus (desktop app) tai Universal Windows Platform (UWP) sovellus.

Tässä esimerkissä valmistelupakettiin lisätään 7-zip sovellus . Sovelluksen asennus paketti on Microsoft Installer tyyppinen (.msi) jolloin sovelluksen automaattiseksi asentamiseksi tarvittavat parametrit määritetään automaattisesti.

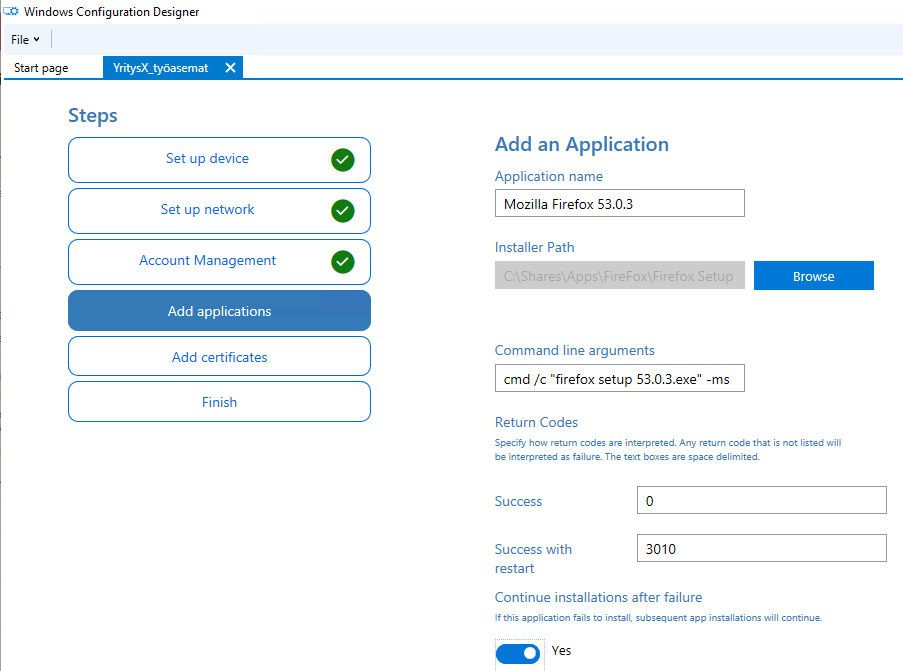
Lisätään (Add an Application) valmistelupaketti Mozilla Firefox. Jos ohjelman asennuspaketti on .exe päätteinen, täytyy ohjelman automaattisen asentamisen parametrit selvittää erikseen ja lisätä ne sovellusohjelman asennuksen suorittavaan komentoon. Firefox asennetaan automaattisesti valitsimella /s tai -ms .
Tässä esimerkissä lisätään (Add an Application) viimeiseksi Universal Windows Platform (UWP) tyyppinen demosovellus Family Notes

.

Sovellukseen toimintaan mahdollisesti liittyvät liitännäistiedostot on niin ikään esiteltävä Required appx depencies valinnan avulla. UWP sovelluksen vaatima varmenne lisätään seuraavassa vaiheessa.

Huom: Sovellus on ainoastaan demo UWP tyyppisestä sovelluksesta. Muita UWP tyyppisiä sovelluksia on ladattavissa tältä sivustolta. Sovellukset on käännettävä Visual Studion (ilmainen kokeiluversio tai ilmainen Community versio)  avulla suoritettavaan muotoon.

Huom: Sovellusten asennuksen järjestystä voi muuttaa yksinkertaisesti muuttamalla hiirellä sovellusten järjestystä ICD ikkunassa.
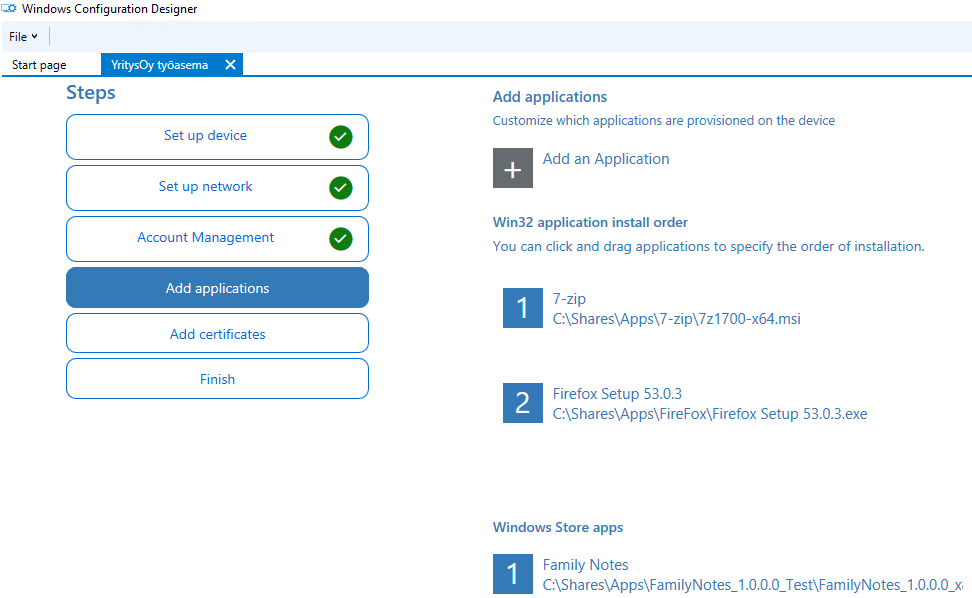
UWP sovelluksen asentaminen vaatii vielä ns. Sideloading ominaisuuden päälle asettamista ja sovellukseen liittyvän varmenteen asentamista. Nämä asetukset voidaan tehdä ns. Advanced editor tilassa. Tällöin esille avautuvat kaikki määritettävissä olevat asetukset

Huom: Advanced Editor tilaan siirtymisen jälkeen pakettia ei enää voi avata Simple Editor tilassa.

Sideloading joka käytännössä tarkoittaa UWP sovellusten asentamista muulla tavoin kuin Windows Kaupasta on asetettu jo valmiiksi päälle. Asetus on kohdassa Common IT Pro settings - Policies - Application Management – AllowTrustedApps

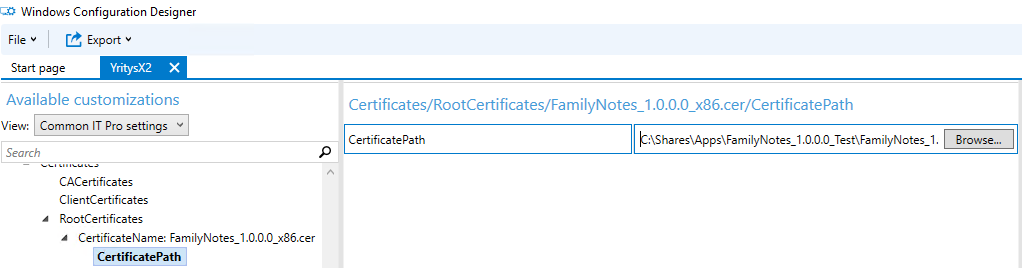
Kohdassa Common IT Pro settings - Certificates - RootCertificates, lisätään ensin varmenteen nimi ja lisätään se Add painikkella. Tämän jälkeen kohdassa  Common IT Pro settings - Certificates - RootCertificates - CertificateName:FamilyNotes - Certificate path lisätätään polku UWP sovelluksen edellyttämään varmenteeseen. (.cer). Selataan Browse painikkeella sovelluksen varmenteeseen ja liitetään se Open painikkeen avulla.
Lopuksi valmistelupaketti tallennetaan Export - Provisioning package toiminnon avulla. Valmistelupaketti on mahdollista suojata salasanalla ja varmenteella. valmistelupakettille on tässä vaiheessa mahdollista asettaa Owner määritys sekä Rank arvo. Asetusten avulla valmistelupaketin ensisijaisuutta suhteessa toisiin valmistelupakettiihin voidaan mukauttaa. Alla olevassa kuvassa määritetty IT Admin ohittaa kaikki muut pakettien omistajatyppit (Microsoft, Silicon vendor yms.) mikäli paketeissa on samoja asetuksia.

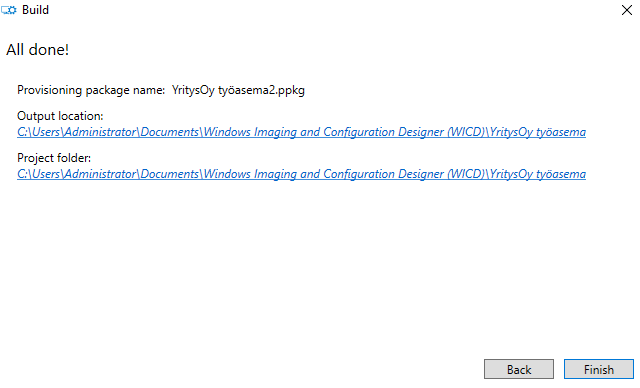
 

Valmistelupaketti on nyt valmis käytettäväksi.

Valmistelupaketin jakelu työasemaan

Edellä luotu valmistelupaketti on nyt käyttöönotettavissa Windows 10 työasemassa. Valmistelupaketti voidaan ottaa käyttöön joko käyttöjärjestelmän asennuksen OOBE vaiheessa tai asennuksen jo valmistuttua.

Jos käyttöjärjestelmä on jo asennettu, voidaan valmistelupaketti ottaa käyttöön Toimintokeskus - kaikki asetukset - Tilit - Käytä työpaikan tai koulun resursseja - Lisää tai poista valmistelupaketti

Huom: Toimintokeskuksen kautta valmistelupaketti luetaan ainoastaan USB-laitteesta.

Vaihtoehtoisesti valmistelupaketti voidaan ottaa käyttöön yksinkertaisesti tuplanapsauttamalla ko. tiedostoa
 

Jos valmistelupaketti on suojattu salasanalla, sitä kysytään tässä vaiheessa.

Valmistelupaketin käyttöönottaminen pitää vielä erikseen hyväksyä
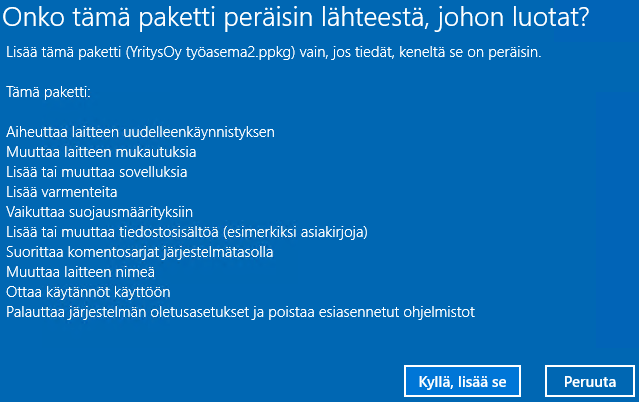
Jotkin valmistelupaketin toiminnot (kuten olemassa olevien sovellusohjelmien poistaminen) edellyttävät työasema käynnistämistä tai Reset toimintoa.
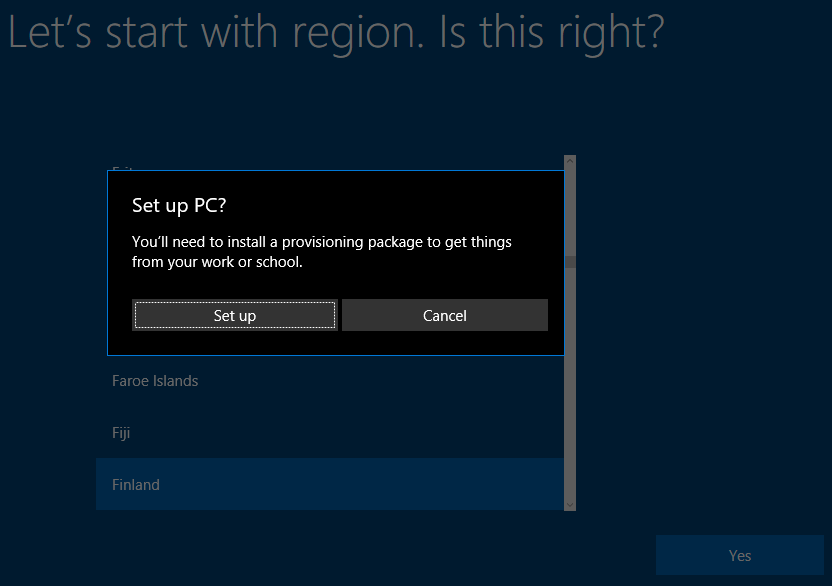
Työaseman asennusvaiheessa voidaan valmistelupaketti ottaa käyttöön  ns. Out Of Box Experience (OOBE) vaiheessa painamalla 5 kertaa peräkkäin Windows painiketta
 

Jos samalla versionumerolla varustettua valmistelupakettia yritetään ajaa työasemassa jossa se jo kerran on ajettu tulee esille alla näkyvä virheilmoitus. Jos pakettiin tehdään muutoksia ja se halutaan ajaa samassa työasemassa uudestaan, on paketin versionumeroa muutettava pakettia tallennettaessa/exportoitaessa.

perjantai 5. toukokuuta 2017

Microsoft BitLocker Administration and Monitoring 2.5 SP1(MBAM) – osa 4/4

Tässä artikkelissa jatketaan MBAM palvelimen käyttöönottamista joka aloitettiin osissa 1, 2 ja 3

Microsoft Bitlocker Administration and Monitoring ohjelmiston asentaminen palvelimelle ja tarvittavien ryhmäkäytäntömääritysten asettaminen käyttöön


MBAM palvelinohjelmiston asentaminen

Palvelinohjelmiston asennus käynnistetään MDOP asennusmedialta \MBAM\MBAM 2.5 SP1\Installers\x64 kansiossa olevaa MbamServerSetup.exe tiedostoa käyttämällä.

Jatketaan ensimmäisestä asennusikkunasta eteenpäin ja hyväksytään llisenssiehdot

imageimage

Päätetään Microsoftin MBAM kehitysohjelmaan liittymisestä ja aloitetaan varsinainen ohjelmiston asentaminen palvelimeen

imageimage

Asentamisen jälkeen voidaan aloittaa järjestelmän käyttöön määrittäminen. Tämän voi tehdä myös myöhemmin, jos taustajärjestelmä ei ole vielä valmis.

imageimage

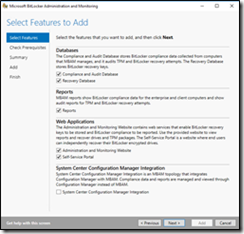
Jatketaan määrittämistä seuraavasta ikkunasta Add New Features valinnan avulla. Asetetaan valinnat alla näkyvä kuvan mukaisesti (ns. stand alone mallin mukaisesti). Seuraavaksi tarkistetaan esiasennusvaatimukset, ja mikäli niissä esiintyy puutteita, näytetään puutteet. Kaikkia rooleja ei välttämättä tarvitse ottaa heti käyttöön, esim. Web applications roolin voisi jättää määrittämättä ja palata sen käyttöönottoon myöhemmin.

imageimage

image

Esitellään SQL palvelin (MBAM-SRV) Browse painikkeen avulla ja määritellään tietokantayhteyksiin tarvittavat käyttäjät sekä käyttäjäryhmät. Määritä asetukset alla näkyvän kuvan mukaisesti ja siirrytään Next painikkeella määrittämään raportoinnin määrityksiä.

image

Määritellään Raportointiin liittyvät asetukset alla näkyvän kuvan mukaisiksi.

image

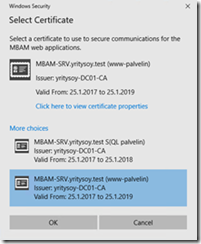
Määritellään MBAM järjestelmän Web-ohjelmiin liittyvät asetukset alla näkyvien kuvien mukaisesti HUOM: Jos SSL varmennetta ei käytetä järjestelmä huomauttaa siitä.

imageimage

imageimage

IIS-palvelimelle voitaisiin määritellä sivusto Helpdeskiä varten.

image

MBAM komponenttien määritys on valmis ja varsinainen toteutus voidaan aloittaa

imageimage

Asennus on valmis. Asennus huomauttaa mahdollisista löytämistään puutteista.

imageimage

Myöhemmin MBAM komponenttien määrityksiä ja asennuksen tilaa voi muuttaa MBAM Server Configuration ohjelman avulla.

image

Asennuksen onnistumista voi tarkastella mm. IIS:n admin konsolista. Asennuksen päätyttyä IIS Web-palvelimeen on lisätty MBAM saitti ja käyttöön määritetyt MBAM tarvittavat sivustot.

image

MBAM asennuksen “palvelinpään” onnistuminen voidaan tarkastaa avaamalla IIS hallintakonsoli Server Managerin kautta. Kunkin Microsoft BitLocker Administration and Monitoring alla olevan sivuston päällä napsautetaan hiiren 2-painiketta, ja valitaan pikavalikosta Manage Application - Browse. Sivuston tulisi avautua selaimeen (mahdollisen kirjautumisen jälkeen).

image

image

Tarvittavien ryhmäkäytäntömallien käyttöön ottaminen DC01 palvelimella

Ryhmäkäytäntömallit määrittävät sen mitä asetuksia ryhmäkäytäntöjen avulla voidaan ottaa käyttöön. MBAM:a varten on omat ryhmäkäytäntömallinsa, joiden avulla tarvittavat BitLocker asetukset saadaan asetettua työasemiin.

Oletusarvoisesti ryhmäkäytäntömalllit sijaitsevat kussakin palvelimessa (ja työasemassa) kansiossa C:\Windows\PolicyDefinitions. Mallit kannattaa kuitenkin sijoittaa keskitettyyn sijaintiin jolloin mallien päivittäminen on helpompaa (koska ne ovat yhdessä keskitetyssä sijainnissa).

Otetaan käyttöön ns. Central Store/keskitetty ryhmäkäytäntösäilö ryhmäkäytäntöjen säilyttämistä varten. Central Store tarkoittaa ryhmäkäytäntömallien keskitettyä sijaintia jolloin ryhmäkäytännöissä asetetut asetukset haetaan keskitetystä sijainnista eikä kunkin tietokoneen omasta PolicyDefinitions kansiosta.

Keskitetyn PolicyDefinitions kansio luominen:

Luodaan ensin tarvittava PolicyDefinitions niminen kansio DC01 palvelimen SYSVOL jaossa olevaan toimialueennimi\Policies kansioon

image

HUOM esimerkissä toimialueen nimi on yritysoy.test

PolicyDefinitions kansion luomisen jälkeen kaikki olemassa olevat ryhmäkäytäntömallit kopiodaan em. kansioon. Kopioidaan siis DC01 palvelimen C:\Windows\PolicyDefinitons kansion koko sisältö (alikansioineen) edellä luotuun SYSVOL\yritysoy.test\Policies\PolicyDefinitons kansioon.

BitLocker.admx ja Bitlocker.adml tiedostojen kopioiminen keskitettyyn Policydefinitions kansioon:

Tämän jälkeen kopioidaan Policydefinitions kansioon varsinaiset MDOP ryhmäkäytäntömallit.

Kopioi ensin MBAM ryhmäkäytäntömallit TÄÄLTÄ . Pura lataamasi tiedosto johonkin kansioon. Puretussa kansiossa on ryhmäkäytäntömallit eriteltyinä käytettävän MBAM version mukaan. Mallit koostuvat sekä .adml että .admx tyyppistä tiedostoista.

Kopio kaikki BitLocker alkuiset ja .adml päätteiset tiedostot (kansiosta joka sisältää puretut MBAM mallit) \SYSVOL\domainnimi\Policies\PolicyDefinitions\en-US kansiooon.

image

Kopioi tämän jälkeen kaikki BitLocker alkuiset ja .admx päätteiset tiedostot (kansiosta joka sisältää puretut MBAM mallit) suoraan \SYSVOL\domainnimi\Policies\PolicyDefinitions kansioon.

image

Adml päätteiset tiedostot sisältävät kaiken kielilokalisoidun tiedon. Admx päätteiset tiedostot sisältävät varsinaiset ryhmäkäytäntöasetukset.

MBAM ryhmäkäytäntöasetusten määrittäminen

Kun MBAM järjestelmän edellyttämät ryhmäkäytäntömallit on otettu käyttöön voidaan alkaa määrittämään MBAM-asiakasohjelmiston toimintaan vaikuttavia ryhmäkäytäntöasetuksia.

Avataan DC01 palvelimen ryhmäkäytäntöjen hallinta (Group policy management) ohjelmisto ja luodaan uusi ryhmäkäytäntöobjekti halutulla nimellä Group Policy Object alle. Jos työasemiin on tarkoitus asettaa erilaisia BitLocker asetuksia, kannattaa jokaiselle eri tyyppiselle BitLocker asetuksille luoda omat ryhmäkäytäntönsä. Tässä esimerkissä luodaan ainoastaan yksi ryhmäkäytäntöobjekti johon tarvittavat asetukset määritetään.

MBAM 2.5 mahdollistaa BitLocker salauksen automaattisen ja pakotetun käyttöönottamisen työasemissa. Aiemmissa MBAM versioissa loppukäyttäjä pystyi viivästämään BitLockerin käyttöönottamista käytännössä loputtomiin.

image

Computer Configuration\Policies\Administrative Templates\Windows Components\MDOP MBAM. On huomattava, että asetukset tulevat MBAM ryhmäkäytäntömallin mukana.

Määritellään yleiset MBAM asetukset ensin. Asetukset ovat kohdassa Computer Configuration\Policies\Administrative Templates\Windows Components\MDOP MBAM

Yleisistä asetuksista otetaan käyttöön asetus Choose drive encryption method and cipher strenght. Asetetaan asetus määritykseen AES 128-bit (default). Vaikka asetusta ei otettaisikaan käyttöön, salaus suoritetaan AES 128 bit tyyppisenä. MBAM raportit eivät kuitenkaan näytä käytettävää salaustyyppiä (bugi) mikäli asetus jätetään ottamatta käyttöön.

image

MBAM asiakasohjelmiston asetukset ovat kohdassa:

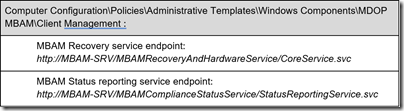
Computer Configuration\Policies\Administrative Templates\Windows Components\MDOP MBAM\Client Management

image

Edellä mainitusta kohdasta otetaan käyttöön asetus Configure MBAM services

Määritetään ainakin kohdat MBAM Recovery service endpoint ja MBAM Status reporting service endpoint. Asetukset määritetään vastaamaan omaa MBAM ympäristöä. MBAM Recovery service endpoint määrityksen avulla kerrotaan palvelin joka on vastuussa BitLocker palautusinformaation tallentamisesta. MBAM Status Reporting service endpoint määrityksen avulla puolestaan määritetään palvelin joka hoitaa BitLocker raportointipalvelua.

Tässä esimerkissä MBAM asetukset määritetään seuraavasti:

MBAM Recovery service endpoint:

http://MBAM-SRV.yritysoy.test:80/MBAMRecoveryAndHardwareService/CoreService.svc

MBAM Status reporting service endpoint.

http://MBAM-SRV.yritysoy.test:80/MBAMComplianceStatusService/StatusReportingService.svc

HUOM: harjoituksessa kohta Enter client checking status frequency in (minutes) voidaan asettaa alhaisempaan arvoon kuin 720 joka on normaali arvo. Tällöin työasemat raportoivat tilastaan raportointipalvelimelle nopeammin. On huomattava että tuotantoympäristössä raportointiajan lyhentäminen kasvattaa verkon kuormaa. Testiympäristössä Enter client checking status frequency in arvo voi olla esim.30 ja Enter status report frequency in arvo esim. 60.

image

Asetuksen Provide the URL for the Security Policy link avulla voidaan loppukäyttäjille tarjota URL-osoite josta he voivat lukea yrityksen tietoturvakäytännöistä ja siitä miksi salaus halutaan tehdä. HUOM asetus ei ole pakollinen MBAM järjestelmän toiminnan kannalta.

image

MBAM-asiakasohjelmiston ja yleisten määritysten jälkeen määritetään BitLocker asetukset tarpeen mukaan dataa sisältävälle levyasemille (Fixed Drive), käyttöjärjestelmän sisältävälle levyasemalle (Operating System Drive) sekä siirrettäville levyasemille (Removable Drive)

Otetaan seuraavaksi salaus käyttöön dataa sisältäville levyosioille (Fixed Drive). Asetus joka määrittää salauksen käyttöön data- levyille on Fixed data drive encryption settings.

Asetetaan asetus tilaan Allow Auto-Unlock

image

Asetetaan määräaika, jonka sisällä data-aseman salaus on viimeistään suoritettava. Tämä määritetään asetukset Encryption Policy Enforcement Settings avulla. Oletusasetus 0 tarkoittaa että salaaminen on aloitettava välittömästi sen jälkeen kun asema todetaan salaamattomaksi. Käyttäjä ei voi viivyttää salaamista. Jos arvoa nostetaan, käyttäjä pystyy viivyttämään salaamista määritetyn aikarajan sisällä.

image

Tässä esimerkissä BitLocker asetukset on määritetty käyttöön myös käyttöjärjestelmän sisältävälle levyosiolle (Operating system drive).

Otetaan käyttöön asetus, Operating system drive encryption settings joka määritetään TPM + PIN. Asetuksen määrittäminen ottaa käyttöön salauksen levyasemalle johon käyttöjärjestelmä on asennettu. Jos asetus on asetettu valintaan TPM only on salaus käyttäjälle “läpinkyvää”. Jos käytetään valintaa TPM and PIN, täytyy käyttäjän määrittää PIN numero jota kysytään aina tietokonetta käynnistettäessä.

Tässä esimerkissä asetus on määritetty vaihtoehtoon TPM+PIN

HUOM: On huomattava että mikäli suojattavassa työasemassa ei ole yhteensopivaa TPM piiriä, asetus Allow BitLocker without a compatible TPM (requires a password) mahdollistaa käyttöjärjestelmälevyn salaamisen salasanan avulla (ei siis PIN).

image

Asetus Operating system drive encryption settings - Select protector for operating system drive määrittää sen miten käyttöjärjestelmälevyn BitLocker suojaus avataan. Vaihtoehdot ovat TPM ja TPM+PIN. Jos käytössä on TPM+PIN, kysytään suojaukseen tarvittaa PIN numeroa käyttäjältä ennen salauksen aloittamista.

Asetus Encryption Policy Enforcement Setting määrittää määräajan jonka jälkeen levyasema salataan automaattisesti. Määräajan sisällä loppukäyttäjä voi viivyttää salaamista. Encryption Policy Enforcement Settings.

image

HUOM esimerkissä asetus kannattaa asettaa 0:n (tai jättää kokonaan määrittämättä) salauksen aloittamisen nopeuttamiseksi.

HUOM: Mikäli asetus Fixed data drive encryption settings asetus määritetään asetukseen Do not allow Auto-unlock, täytyy asetus Configure use of passwords for fixed data drives ottaa käyttöön.

image

Koonti esimerkissä käytetyistä ryhmäkäytäntöasetuksista

image

image

image

image

HUOM: Microsoftin ohjesivusto käyttöön asetettavista MBAM määrityksistä

MBAM asiakasohjelmiston jakelu työasemiin

Jotta MBAM järjestelmä asetuksineen voi toimia työasemissa, tulee niihin ensin asentaa MBAM asiakasohjelmisto (MBAM client). Asiakasohjelmisto kannattaa yleensä asentaa jotakin automatisoitua jakelujärjestelmää (SCCM, PDQ, yms) käyttämällä. MBAM 2.5 SP1 versiossa asiakasohjelmisto on ainoastaan .exe tyyppisenä tiedostona. Edellisissä MBAM versioissa asiakasohjelmistosta on myös .msi tyyppiset asennuspaketit. Myös 2.5SP1 versiosta on kuitenkin mahdollista hankkia .msi tyyppinen asennusohjelma siten että .exe tiedosto puretaan /extract “polku kansioon jonne puretaan” parametrilla

MBAM asiakasohjelmiston asentaminen ryhmäkäytännön avulla (.msi)

Jos asennettava MBAM versio on 2.5SP1 täytyy asennuspaketti ensin hankkia purkamalla .exe tyyppinen asennuspaketti. Ryhmäkäytännön avulla ei voi asentaa muita kuin .msi tyyppisiä asennuspaketteja.

MBAM asiakasohjelmiston asennustiedostot ovat MDOP asennusmedialla version ja arkkitehtuurin (x64 vs. x86) mukaan kansioituna. Purkaminen .msi tiedostoksi suoritetaan komennolla:

MbamClientSetup.exe /extract "polku kansioon jonne asennuspaketti puretaan" /acceptEula=Yes

image

Edellä purettu asennuspaketti tulee sijoittaa jaettuun kansioon josta asennus voi tapahtua. Seuraavaksi luodaan siis jaettu kansio, josta asennus suoritetaan.

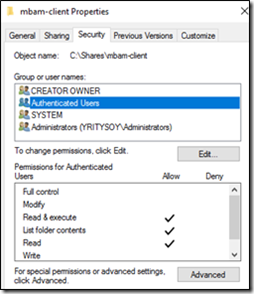
Luodaan jaettu kansio jonka ntfs oikeudet on määritetty muotoon, Administrators: Full Control, Authenticated Users: Read & Execute. Kansion jako-oikeudet on määritetty muotoon Autenticated Users: Read

imageimage

Kopioidaan .msi muotoinen asiakasohjelmiston asennuspaketti (MbamClientSetup-2.5.1100.0.msi) edellä luotuun kansioon. Esimerkissä on käytetty mbam-client nimistä kansiota.

image

Kun .msi paketti on nyt jaetun kansion kautta käytettävissä käytettävissä, voidaan luoda ryhmäkäytäntöobjekti joka suorittaa asiakasohjelmiston jakelun työasemiin.

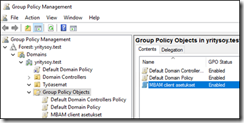
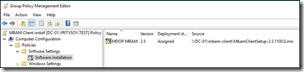
Avataan DC01 palvelimen ryhmäkäytäntöjen hallinta (Group policy management) ohjelmisto ja luodaan uusi ryhmäkäytäntöobjekti halutulla nimellä Group Policy Object alle. Esimerkissä on GPO nimenä käytetty MBAM Client install

Avataan em. GPO muokkaustilaan ja siirrytään kohtaan Computer Configuration - Policies - Software settings - Software Installation.

Napsauttamalla Software installation riviä hiiren 2-painikkeella, saadaan esille pikavalikko jonka New Package komennolla voidaan määrittää asennettava .msi tiedosto.

HUOM: Kun asennettavaa tiedostoa määritellään New Package komennon avulla on File name: kenttään määritettä täydellinen UNC-polku asennettavaan tiedostoon (esim. \\DC-01\mbam-client\MbamClientSetup-2.5.1100.0.msi) Absoluuttista kansiopolkua ei siis voi käyttää (esim. C:\Shares\mbam-client\MbamClientSetup-2.5.1100.0.msi)

imageimage

Määrityksen jälkeen GPO näyttää alla olevan kuvan mukaiselta.

image

Napsautetaan ryhmäkäytäntöjen hallinta (GroupPolicy editor) ohjelmassa halutun OU:n päällä hiiren 2-painiketta ja valitaan esille tulevasta pikavalikosta Link an existing GPO… jonka jälkeen valitaan linkitettäväksi molemmat edellä luodut MBAM ryhmäkäytännöt (asiakasohjelmiston asentava ja BitLocker määritykset suorittava ryhmäkäytäntö)

Esimerkissä on käytetty Työasemat nimistä organisaatioyksikköä johon em. MBAM ryhmäkäytännöt asetuksineen on linkitetty. BitLockerilla suojattavien työasemien tietokonekonetilit on sijoitettava tähän samaan OU:n

image

Testiympäristössä ryhmäkäytäntöjen käyttöön asettumista voi nopeuttaa komentokehotteesta käsin gpupdate /force komennon avulla

Asetusten asettumisen ja uudelleenkäynnistyksen jälkeen MDOP asiakasohjelmiston tulisi olla asennettuna asennettu työasemaan.

Salaukseen kehottava velho käynnistyy viiveellä. Asiaa voi nopeuttaa käynnistämällä sen käsin käsin (Program Files\Microsoft\MDOP MBAM\MBAMClientUI.exe)

MBAM asiakasohjelmiston asennuttua ja ryhmäkäytännöissä olevien määritysten käyttöönoton jälkeen työasemaan tulisi ilmestyä alla näkyvä MBAM ilmoitus.

image

PIN-koodin asettamisen jälkeen aloitetaan varsinainen salaaminen.

image

Tietyissä tilanteissa salausta ei aloiteta.

image

image

Hyper-V koneissa MBAM asiakasohjelmisto luulee virtuaalikonetta ThinClient koneeksi eikä suostu aloittamaan salaamista. Salaaminen on siis suoritettava itse ohjauspaneelista käsin

image

C-aseman salaamisen jälkeen työaseman käynnistäminen vaatii asetun PIN-avaimen syöttämisen.

image

BitLocker levyasemasalaus voidaan ottaa käyttöön myös PowerShellistä käsin:

https://technet.microsoft.com/en-us/library/jj649837%28v=wps.640%29.aspx?f=255&MSPPError=-2147217396

MBAM Web-palvelut

SelfService palvelu

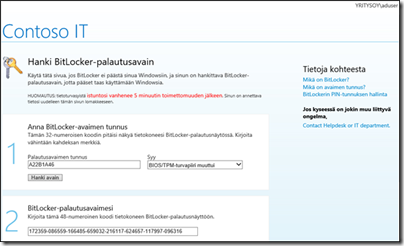
Käyttäjät voivat hakea BitLocker-palautusavaimen itsenäisesti Web-sivuston kautta. Tässä esimerkissä sivusto on osoitteessa http://mbam-srv.yritysoy.test/SelfService

Ylläpitäjät voivat käyttää MBAM:n liittyvää ylläpito (HelpDesk) sivusto osoitteesta http://mbam-server.yritysoy.test/helpdesk

Loppukäyttäjä voi hakea salatun aseman palautusavaimen MBAM Selfservice-portaalista. Tässä esimerkissä portaali on osoitteessa mbam-server.yritysoy.test/selfservice

image

image

image

MBAM raportointipalvelu

MBAM liittyvät raportit löytyvät tässä esimerkissä Web-palvelusta joka sijaitsee osoitteessa mbam-server.yritysoy.test/helpdesk On huomattava että raportit näytetään vain käyttäjille joilla on oikeudet raportointipalvelimeen (tässä esimerkissä mbam-report-user ja administrator)

image

MBAM ongelmat

https://support.microsoft.com/en-us/help/3049652/troubleshooting-mbam-2.5-installation-problems

Työaseman päässä MBAM lokit voidaan lukea Tapahtumienvalvonta ohjelmasta Sovellus- ja palvelulokit - Microsoft - Windows - MBAM (Admin and Operational)

image

MBAM järjestelmän vaatimat rekisteriasetukset voi lukea rekisteriavaimesta HKLM\Software\Policies\Microsoft\FVE\MDOPBitLockerManagement

image

MBAM asiakasohjelmisto asentuu alla olevan kuvan osoittamaan polkuun (Program Files\Microsoft\MDOP MBAM\MBAMClientUI.exe) voi täältä käynnistää käsin.

image

PKI ympäristössä organisaation ADCS tulisi olla lueteltuna luotettuna varmenteiden päämyöntäjänä.

image